Termius
一款 ssh 客户端和终端管理工具
Termius 是一款 ssh 客户端和终端管理工具
为什么突然想介绍一下 Termius 呢?因为今天用了端口转发功能,发现真的很实用。 下面安利一下这个软件,说一下它的优缺点。
端口转发
既然写的契机是端口转发,那就从端口转发写起。
之前我使用带 web 管理面板的服务都比较谨慎,毕竟这意味着攻击面更加广了。
如果不得不用怎么办?那就不直接映射到公网,而是用 web 服务器反代出去。然后用 Cloudflare 的 CDN ,搭配上 Zero Trust 强制访问必须通过邮箱验证。听起来是不是就很麻烦了。而且这也不是万全之策。
有一下三种端口转发方式:
- local
- 将远程服务器上的端口映射到本地机器的端口。
- 远程服务器的端口不需要映射到公网。
- 配置:
- Local Port: 8080(本地电脑用的端口)
- Remote Host: localhost(或 127.0.0.1)
- Remote Port: 5000(服务器上那个没公开的端口)
- 使用场景是,使用浏览器访问
http://localhost:8080,实际看到的是服务器 5000 端口的内容。
- remote
- 将本机的端口映射到服务器上的端口。也就是说,将没有公网IP 访问的服务,变成能够暂时能够可以公网IP 访问。
- 配置:
- Remote Port: 9000
- Local Host: localhost
- Local Port: 80
- 设置后,任何人访问该服务器的 9000 端口,流量都会被转发到本地的 80 端口。
- dynamic
- 建立一个 SOCKS 代理服务器。
- 如果你能连上一台服务器,而该服务器能访问某个特定网络,你可以通过它作为代理。
- 不需要指定具体映射哪个端口,而是所有流量都可以通过这个通道走。
- 配置:
- Local Port: 1080
- 系统的代理设置里填入 SOCKS5 代理
127.0.0.1:1080。
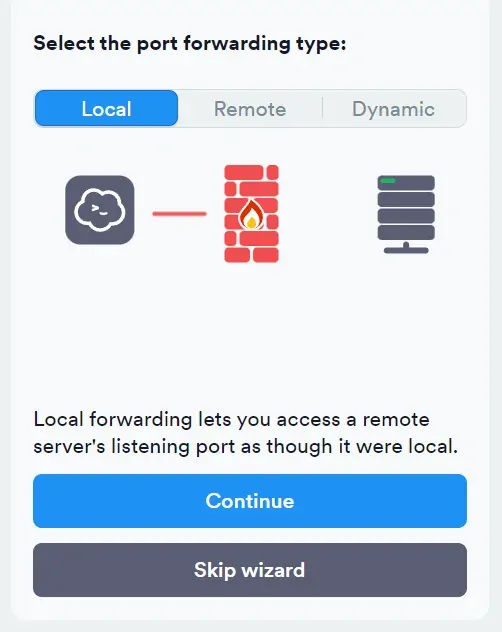
这意味着一些不需要经常访问的服务,偶尔需要访问 端口的web 面板配置,完全不用将端口映射到公网,使用端口转发管理就行了,十分的优雅安全。

密钥管理
很多 ssh 客户端能够将私钥保存管理起来,但是如果有一台新的服务器想要配置密钥,并且使用已有的密钥,一般来说就需要登录到已有密钥对应的服务器,将里面的公钥复制出来,然后到新的服务器对应的目录粘贴。
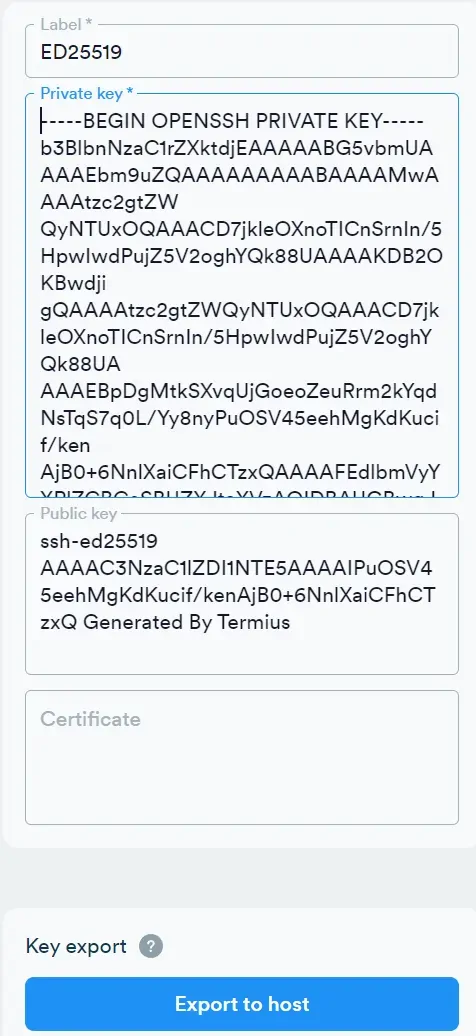
Termius 却能够完全自动化完成以上流程。
选择私钥(或者有一键生成的功能),选择行的服务器,选择将密钥导入到服务器,这时候服务器的 ~/.ssh/authorized_keys 目录就放着生成好的公钥了。
agent forwarding
方便在登录 VPS 后,直接利用本地 Keychain 通过 GitHub 等平台的 SSH 验证,无需在GitHub上重复存放私钥。
AI 补全提示
订阅后才能使用的功能,这个我一般是关着的,但相较于其他的 ssh 管理软件,这算是一个优点吧。
代码片段
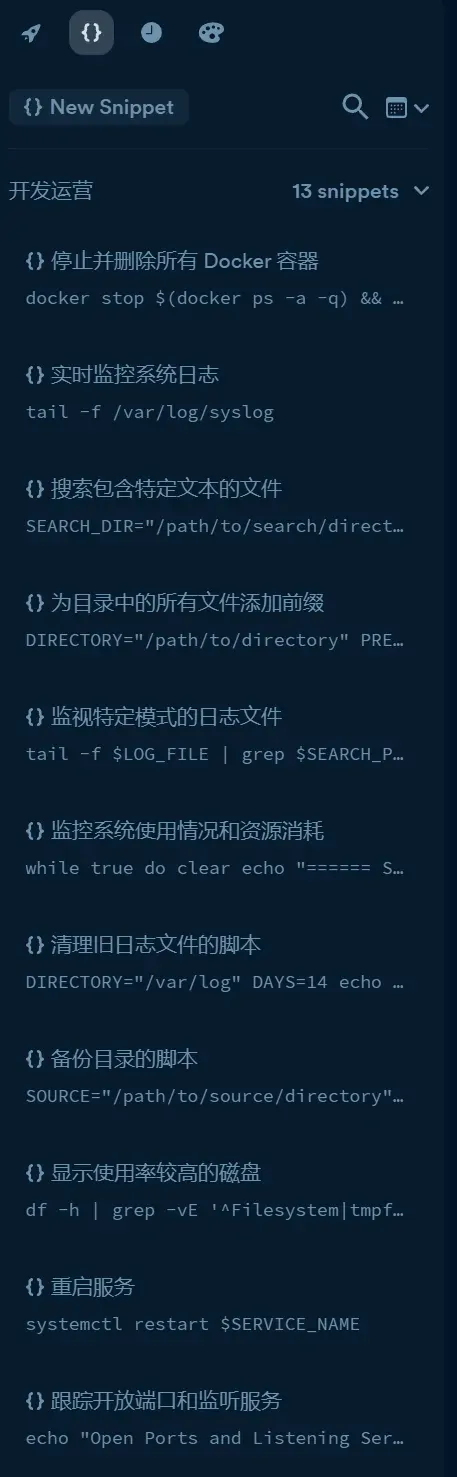
可以设置一些常用的命令。这个功能我也用的不多。对于初学者来说,拿来学习下也是不错的。
云同步
这是个订阅后才有的功能,在手机、平板、多台电脑之间实时同步所有服务器连接信息、身份凭据和 SSH 密钥。
缺点
- 收费,这个可以GitHub学生包认证白嫖一年。或者买微软土耳其区,一年好像才二十多吧。
- 官方目前不支持中文。几个月前官方之前弄了一次投票最想要的功能,呼声最高的是添加中文,但是现在还是没有中文。可以通过 GitHub 的一个项目修改:GitHub - ArcSurge/Termius-Pro-zh_CN: Termius汉化
- 和 finalshell 相比,没有显示实时负载,也没有类似于 Windows的资源管理器 UI 目录。
我不是很看重这个功能。